¿Qué hacer si tu sitio web ha sido pirateado? Consejos y pasos prácticos
 Por Admin
El pirateo de sitios web es muy probable dada la existencia de numerosas vulnerabilidades de seguridad en los sitios web que suelen ser explotadas por ciberdelincuentes. Especialmente las brechas de seguridad causadas por el administrador del sitio, como: contraseñas débiles o el uso de contraseñas comunes fáciles de adivinar u otras vulnerabilidades. En nuestro artículo de hoy intentaremos aclarar estas vulnerabilidades y explicar cómo evitarlas para proteger tu sitio del pirateo. Lo más importante es que explicaremos los métodos más famosos utilizados por los piratas informáticos (hackers) para llevar a cabo ataques de piratería web, para que intentes evitarlos y protejas tu sitio de ser víctima de estas técnicas.
También te explicaremos cómo monitorear tu sitio en tiempo real y saber si ha sido pirateado sin que lo notes. A veces, el pirata informático intenta ocultarse a sí mismo y sus actividades destructivas del administrador del sitio sin mostrar el impacto del malware. Afortunadamente, es relativamente fácil asegurar la protección necesaria para los sitios de WordPress, ya que existen varios complementos y técnicas que facilitan el proceso. Todo lo que tienes que hacer es leer el artículo y elegir el método que mejor te convenga.
Contenido del artículo ¿Cómo saber si tu sitio ha sido pirateado? 1- A través del navegador web 2- Usando Google Search Console 3- Aparecer anuncios extraños en el sitio o ser redirigido a otro sitio 4- Escaneando tu sitio en plataformas de seguridad ¿Qué hacer si tu sitio ha sido pirateado? 1- Asegurar que todos tus dispositivos estén libres de malware 2- Cambiar las contraseñas del sitio e incrementar su seguridad 3- Restaurar la última copia de seguridad anterior al virus ¿Cuáles son los métodos utilizados por los piratas? 1- Phishing (suplantación de identidad) 2- Malware en complementos y temas 3- Técnicas de pirateo de sitios web no específicas Cómo proteger tu sitio WordPress del pirateo 1- Asegurar que WordPress, complementos y temas estén actualizados a la última versión 2- Agregar un firewall a tu sitio 3- Desactivar el editor de archivos en la página wp-admin 4- Agregar verificación de dos pasos al iniciar sesión
¿Cómo saber si tu sitio ha sido pirateado?
Existen varios métodos que te ayudan a monitorear el estado de tu sitio web, supervisar su rendimiento y saber si ha sido víctima de un ataque o contiene malware o un programa destructivo trabajando en secreto sin que lo notes. A continuación, presentamos los métodos más destacados.
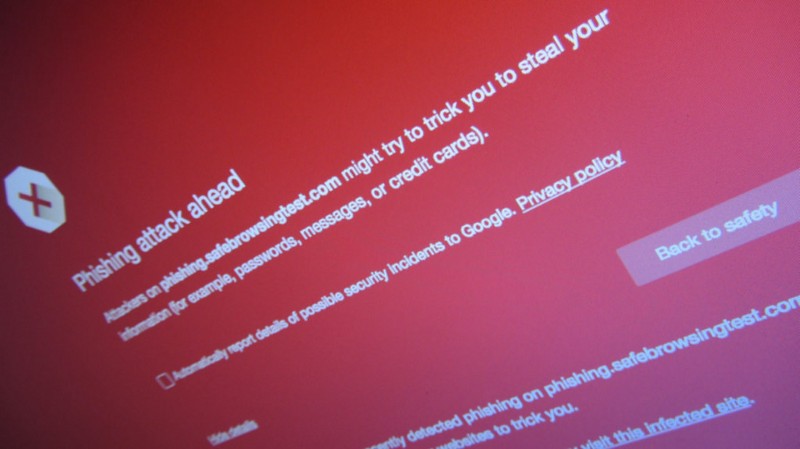
1- A través del navegador web La forma más fácil y simple de saber si tu sitio ha sido pirateado es a través del navegador web. Todo lo que tienes que hacer es acceder a tu sitio usando el modo de navegación privada (Private browsing) e intentar abrir el sitio. Si aparece un mensaje indicando que "Este sitio es un ataque de phishing" (phishing attack), sabrás que tu sitio ha sido pirateado y que el atacante intenta robar datos de los visitantes que acceden a tu sitio.
Nota: Puede aparecer un mensaje que diga "Tu conexión no es privada" (your connection is not private), que es completamente diferente al mensaje que aparece cuando un sitio es pirateado que mencionamos (Phishing attack ahead), ya que aparece debido a la expiración de la fecha de
certificado SSL
del sitio o porque no ha sido agregado al mismo, y no necesariamente significa que el sitio haya sido pirateado. Por lo tanto, si ves este mensaje, primero verifica tu certificado SSL y su fecha de vencimiento para asegurar que funcione correctamente.
2- Usando Google Search Console
Uno de los métodos más populares para detectar sitios pirateados es utilizar el servicio Google Search Console. Este es un servicio gratuito que te permite monitorear los resultados de tu sitio en los motores de búsqueda, proporcionándote una vista detallada del rendimiento de tu sitio web en los resultados de búsqueda, su desempeño y la velocidad de sus páginas.
También puedes usar este servicio para monitorear problemas técnicos en tu sitio (incluyendo ataques, infecciones de malware o spyware). Google te enviará una alerta si detecta cualquier actividad sospechosa en el sitio, algún fallo técnico o si encuentra malware o software malicioso.
Usar Google Search Console para verificar si tu sitio ha sido pirateado
1. Primero debes registrar tu sitio en Google Search Console. Aquí encontrarás una guía completa sobre cómo registrarse en Search Console. 2. Por supuesto, los problemas no aparecerán inmediatamente después del registro, pero se realizará un escaneo en unos días. Si se detectan problemas, serás notificado por correo electrónico.
3. Para conocer los problemas de seguridad en tu sitio, accede a Google Search Console, desplázate hacia abajo en el menú lateral hasta encontrar la sección de Seguridad (Security and Manual Action). 4. Abre la pestaña Problemas de seguridad (Security Issues) para ver si hay malware trabajando en tu sitio o no. 5. Si tu sitio ha sido pirateado, verás un mensaje similar al siguiente: 3- Aparición de anuncios extraños en el sitio o redirección a otro sitio La mayoría de los ataques de piratería buscan obtener ganancias mediante la visualización de anuncios en tu sitio.
Sin embargo, la mayoría de las veces no verás estos anuncios como propietario del sitio, ya que los piratas suelen usar programas que ocultan los anuncios cuando inicias sesión, mostrándolos solo a los visitantes que no han iniciado sesión. ¡De esta forma no verás los anuncios si eres administrador y no sospecharás que tu sitio ha sido pirateado! Para verificar si hay anuncios adicionales en tu sitio, debes acceder usando el navegador privado. También se recomienda acceder a través de una búsqueda de Google en lugar de directamente desde la URL del sitio, ya que algunos usan programas que muestran anuncios solo a visitantes de Google o Facebook. Si encuentras anuncios extraños o ventanas emergentes, asegúrate de que hay un virus en tu sitio y que ha sido pirateado.
El pirata también puede redirigir completamente tu sitio a otro sitio, causando la pérdida de todo tu tráfico. Puedes detectar esto temprano si monitoreas las visitas de tu sitio a través de Google Analytics, que te ayuda a conocer la actividad actual de los visitantes en tu sitio, como su número, las páginas que visitan y el tipo de dispositivo que utilizan para acceder a tu sitio. 4- Escaneando tu sitio en plataformas de seguridad También puedes saber si tu sitio ha sido pirateado usando plataformas especializadas en escaneo de sitios.
Por ejemplo, sucuri.net es un sitio que realiza un escaneo completo de la seguridad de tu sitio para determinar su nivel de protección, si contiene archivos maliciosos, además de evaluar el sitio y saber si está en listas negras a nivel mundial.
Por ejemplo, escaneamos nuestro sitio
WordPress en Árabe a través de este sitio y obtuvimos el siguiente resultado: Como ves en los resultados del escaneo, nuestro sitio es seguro, ya que está libre de virus y archivos maliciosos. El escaneo también muestra que el sitio no está en ninguna lista negra (Blacklist). La seguridad del sitio también es alta. Cuanto más cercano sea el resultado en la barra deslizante al valor mínimo (Minimal), más fuerte será la seguridad de tu sitio. Cuanto más cercano sea al valor máximo (Critical), significa que la seguridad de tu sitio es débil y puede contener archivos maliciosos y vulnerabilidades de seguridad graves. También prueba a escanear tu propio sitio desde el siguiente enlace:
sitecheck.sucuri.net ¿Qué hacer si tu sitio ha sido pirateado? Si has escaneado tu sitio y encontraste que hay alguno de los problemas anteriores en tu sitio, y has confirmado que ha sido pirateado, entonces debes seguir una serie de pasos para poder eliminar cualquier archivo malicioso o virus de tu sitio. El paso más importante es identificar la fuente del virus. Como esto es casi imposible, puedes limpiar el virus de todos los lugares potenciales que podrían ser la causa de la infección. A continuación, te guiamos a través de los pasos más importantes que debes seguir inmediatamente después de confirmar que tu sitio ha sido pirateado.
1- Asegurar que todos tus dispositivos estén libres de malware El virus puede estar en tu computadora y estar transfiriendo los datos de tu sitio y hosting al hacker, lo que resulta en el pirateo de tu sitio y la capacidad de instalar virus o spyware en él. Por lo tanto, te recomendamos que escanees todos los dispositivos desde los cuales accediste al sitio. Puedes hacerlo accediendo al sitio o al hosting, y puedes escanear archivos maliciosos en estos dispositivos usando software antivirus. Como Malwarebytes, que es considerado uno de los mejores programas para escanear archivos maliciosos en tu computadora y es recomendado por la mayoría de los proveedores de hosting. 2- Cambiar las contraseñas del sitio e incrementar su seguridad Después de confirmar que tu computadora está libre de archivos maliciosos, debes acceder al hosting y cambiar todos tus datos de inicio de sesión. Como las credenciales de acceso al panel cPanel, así como los datos de FTP y cualquier panel de control disponible para iniciar sesión. Incluyendo tu contraseña de base de datos.
Luego activa la autenticación de dos factores (two-factor authentication) en tu sitio confirmando el inicio de sesión mediante tu número de teléfono para aumentar la seguridad de tu hosting, como explicaremos en breve. Para asegurar que nadie acceda a tu hosting sin permiso, debes elegir una contraseña fuerte y difícil que sea larga y contenga letras mayúsculas, minúsculas, números, símbolos y caracteres especiales. O simplemente puedes usar plataformas que generan contraseñas fuertes automáticamente como lastpass.com.
3- Restaurar la última copia de seguridad anterior al virus
Accede a tu hosting, elimina el sitio actual con todos sus archivos y restaura la última copia de seguridad disponible anterior al problema de piratería. De esta manera, puedes eliminar completamente el virus. Pero ¿qué haces si no tienes una copia de seguridad? En este caso, necesitas contactar al soporte del hosting y preguntarles sobre las copias de seguridad disponibles. La mayoría de los proveedores de hosting permiten restaurar copias de seguridad incluso si has eliminado todas las tuyas o no estabas suscrito al servicio de copia de seguridad automática antes.
Sin embargo, es importante señalar que este servicio generalmente será de pago. El hosting te ayudará a restaurar una de las copias de seguridad a cambio de una tarifa de $25 USD en la mayoría de los casos, aunque este precio puede variar según el tipo de hosting que uses. Una vez que restaures la copia de seguridad, cambia la contraseña de wp-admin inmediatamente. De esta forma, habrás restaurado tu sitio y volverá a funcionar sin problemas.
¿Cuáles son los métodos utilizados por los piratas? La mayoría de las veces, los piratas dependen de malware instalado en temas o complementos pirateados que se descargan de Internet sin licencia de su desarrollador original y se distribuyen ampliamente en la web. Estos temas y complementos se desencriptan y se ponen a disposición de forma gratuita para todos.
Estos temas y complementos generalmente están cargados de archivos maliciosos para controlar tu hosting o aprovechar el sitio de cualquier forma. Tu sitio también puede ser pirateado a través de dispositivos desde los cuales inicias sesión si contienen archivos maliciosos, además de muchas otras formas que abordaremos en los próximos párrafos.
1- Phishing (suplantación de identidad)
Esta técnica se basa en enviar archivos maliciosos a través de tu correo electrónico. El pirata suplanta la identidad de cualquier empresa grande con la que tratas, como Amazon o YouTube o cualquier empresa con la que hayas interactuado a través de tu correo, y luego envía un enlace que contiene un archivo malicioso. Una vez que hagas clic en este archivo y lo descargues en tu computadora, se instala el malware, lo que significa que el atacante obtiene acceso a todos tus datos personales en la computadora, incluyendo los datos de tu sitio web.
Este método se utiliza en la mayoría de los ataques de piratería famosos, ya sea para sitios de WordPress u otros sitios, ya que tiene como objetivo comprometer la computadora del administrador del sitio y así acceder a todos los datos del sitio. Por lo tanto, debes tener cuidado de no hacer clic en ningún enlace en tu correo electrónico sin verificar la fuente del correo e identificar al remitente. En general, no se recomienda abrir enlaces sospechosos en la computadora personal que usas para acceder a tu sitio. 2- Malware en complementos y temas
El malware se agrega a la mayoría de los complementos y programas pagos, y se ponen a disposición de forma gratuita en Internet. Esto empuja a muchos principiantes a descargarlos y agregarlos a sus sitios de WordPress, lo que resulta en el pirateo fácil de los sitios y hostings. Por lo tanto, antes de descargar cualquier complemento o tema, debes asegurar que estés descargando desde el sitio oficial.
Este es el método más común para piratear sitios de WordPress, especialmente los sitios de principiantes. 3- Técnicas de pirateo de sitios web no específicas Estas técnicas no se dirigen a tu sitio específicamente, sino que se dirigen a las vulnerabilidades de seguridad del sistema WordPress en general. En otras palabras, se dirigen a sitios que usan sistemas de gestión de contenido en general, y sitios de WordPress en particular, debido a su amplia distribución y popularidad en Internet.
Este método se basa en dirigirse a una vulnerabilidad de seguridad en una de las versiones de WordPress, donde el pirata desarrolla un mecanismo para buscar todos los sitios que funcionan con esa versión, e intenta piratearlos a través de esta vulnerabilidad. Uno de los ejemplos que resultó en el pirateo de uno de los sitios de nuestros clientes fue debido a la instalación automática de WordPress a través de cPanel. El sitio fue pirateado horas después de su instalación simplemente porque se dejó la contraseña predeterminada de WordPress sin cambiar durante la instalación, que es "pass", y fue pirateado solo porque tardé en cambiar la contraseña. Esta vulnerabilidad fue explotada para acceder a todos los sitios de WordPress que tenían la misma contraseña que "pass".
Por lo tanto, se recomienda cambiar la contraseña antes de la instalación. Por esta razón, la mayoría de los proveedores de hosting ahora evitan usar contraseñas automáticas y te obligan a crear una contraseña fuerte durante la instalación de WordPress. Cómo proteger tu sitio WordPress del pirateo
La prevención siempre es mejor que la cura. Por esta razón, debes asegurar la protección de tu sitio del pirateo antes de que ocurra, asegurándote de
Considere una serie de aspectos fundamentales en su sitio de WordPress para garantizar su protección contra posibles intentos de piratería. A continuación le explicamos los puntos básicos más importantes.
1- Asegúrese de actualizar WordPress, complementos y temas a la versión más reciente Debe realizar un seguimiento de las versiones de WordPress y sus complementos, actualizarlos regularmente o habilitar las actualizaciones automáticas. Para verificar que realmente tiene la versión más reciente y saber si su versión de WordPress necesita actualización, ingrese al panel de control de WordPress de su sitio.
Luego acceda a la pestaña Actualizaciones como se muestra en la siguiente imagen. Desde la página de actualizaciones de WordPress, veremos que nuestro sitio efectivamente ha recibido la última actualización disponible, que en el momento de publicar este artículo es la versión 5.8.1. Para encontrar los complementos que necesitan actualización en la misma página de actualizaciones anterior, desplácese hacia abajo en la ventana y aparecerá una lista de todos los complementos que necesitan actualización. Selecciónelos todos y luego haga clic en el botón de actualización.
Después desplácese hacia abajo en la ventana para ver los temas que necesitan actualización. Siga los mismos pasos anteriores para actualizar el tema utilizado en su sitio. Vale la pena aclarar que ahora es posible en WordPress habilitar la función de actualización automática para temas y complementos, de modo que recibirá la versión más reciente automáticamente tan pronto como esté disponible. Para habilitar esta función, acceda a la página de complementos de su sitio. Encontrará junto a cada complemento una opción de (Habilitar actualizaciones automáticas). Haga clic en ella para activar la actualización automática de ese complemento.
2- Añada un firewall a su sitio Uno de los pasos más importantes para proteger un sitio de WordPress es agregar una segunda capa de protección mediante un firewall (cortafuegos), que le ayuda a enfrentar todos los intentos de piratería y ataques antes de que lleguen a su sitio. El complemento Wordfence es uno de los mejores complementos utilizados para proteger su sitio y crear un Firewall potente de forma gratuita en su sitio web.
3- Deshabilite el editor de archivos ubicado en la página wp-admin Esta opción es muy importante, porque si algún atacante logra acceder al panel de control de su sitio de WordPress, no podrá agregar código al sitio a través de la función de edición de códigos de temas y complementos que proporciona WordPress a través del panel de control del sitio.
Por lo tanto, es importante desactivar esta función para evitar que el atacante redirija su sitio a otro sitio, agregue códigos de anuncios dentro del sitio o incluso detenga completamente el funcionamiento de su sitio. Puede desactivar esta función ingresando al panel de control de su alojamiento (CPanel), luego navegue al administrador de archivos (file manager). Después, seleccione la ubicación donde se guardan los archivos de su sitio. Si tiene un sitio en el alojamiento, generalmente los archivos se guardan en la carpeta (public_html). Abra la carpeta y verá todos los archivos de su sitio. Desplácese hacia abajo y busque el archivo wp-config.php. Una vez que encuentre el archivo, haga clic derecho sobre él. Aparecerá un menú; seleccione la opción (edit) para editar el archivo.
Se abrirá una nueva ventana en el navegador para editar el archivo wp-config.php. Desplácese hacia el final del archivo y agregue el siguiente código al final: // Disallow file edit define( 'DISALLOW_FILE_EDIT', true ); Luego guarde los cambios haciendo clic en el botón save changes en la parte superior de la página. De esta manera habrá deshabilitado el editor de archivos de la plantilla. 4- Agregue la verificación en dos pasos durante el inicio de sesión El último paso de protección en este artículo es agregar autenticación de dos factores que requiere que el usuario inicie sesión en dos pasos.
El primer paso es a través de correo electrónico y contraseña como de costumbre, y el segundo paso es a través de su teléfono móvil mediante la aplicación de autenticación de LastPass. De esta manera, no podrá iniciar sesión excepto a través del código dentro de la aplicación, incluso si tiene la contraseña y el correo electrónico. Para habilitar esta función, siga los siguientes pasos: 1. Acceda a la página de complementos y seleccione Añadir nuevo. Luego busque el complemento Two Factor Authentication.
2. Una vez que encuentre el complemento requerido Two Factor Authentication, haga clic en el botón Instalar ahora junto a su nombre.
3. Después de la instalación, se le mostrará una página que contiene un código QR como se muestra en la siguiente imagen. 4. Debe instalar la aplicación LastPass Authenticator en su teléfono móvil desde aquí: para Android.
| para iPhone. Después de la instalación, abra la aplicación y presione el botón Añadir nuevo o el signo de suma en la parte inferior de la aplicación. 6. Se abrirá un lector de código de barras (QR). Apunte la cámara al código que aparece en la pantalla y se habilitará la función de verificación en dos pasos inmediatamente.
7. Ahora solo podrá iniciar sesión mediante el código variable que aparece durante solo 30 segundos y luego cambia automáticamente en la aplicación. Lea también: Cambiar la URL de la página de inicio de sesión de WordPress wp-admin y habilitar reCAPTCHA. De esta manera habrá aprendido sobre los métodos más conocidos para piratear un sitio de WordPress y cómo protegerse contra ellos.
También puede ver más procedimientos y métodos para asegurar y proteger su sitio de WordPress leyendo el siguiente artículo. Conclusión Después de aprender sobre los métodos más comunes para piratear sitios de WordPress y cómo protegerse contra ellos.
Debe recordar que el factor más importante en el pirateo de sitios de WordPress son errores cometidos por el propietario del sitio mismo, ya sea a través del pirateo por phishing o mediante la instalación de complementos o temas pirateados. Por lo tanto, le recomendamos que verifique todos los complementos y temas antes de instalarlos. Para evitar que su sitio sea pirateado de cualquiera de las formas que mencionamos, debe asegurarse de actualizar los complementos de su sitio continuamente, mientras monitorea su sitio, sus visitas y los problemas de programación que contiene a través de Google Search Console, como mencionamos para garantizar la protección de su sitio contra piraterías. Recuerde que la prevención es mejor que la cura.
Al finalizar nuestro artículo, nos gustaría que compartiera su experiencia en los comentarios y nos dijera si su sitio ha sido pirateado alguna vez. ¿Ha enfrentado alguno de los problemas que mencionamos en nuestro artículo?
Si ya ha pasado por eso o todavía sufre un problema de piratería en su sitio, puede contactarnos y detallar el problema que enfrenta en los comentarios para ayudarle a resolverlo.
DROPIDEA
Esperamos que este artículo te haya aportado valor real. En DROPIDEA, siempre nos esforzamos por ofrecer contenido de alta calidad que te ayude a crecer y evolucionar en el espacio digital. Síguenos para más artículos y guías útiles.
Admin
DROPIDEA
Últimos artículos
¿Aprovechó Musk el lanzamiento de «Dots» de OpenAI a través del dominio dot.com?
Peak XV eleva el límite de sus inversiones semilla a 5 millones de dólares
Esperada cena entre el CEO de Anthropic y Donald Trump en medio de desacuerdos sobre la seguridad de la inteligencia artificial
Google prueba las compras directas de Flipkart a través de Gemini en la India