Reglamento General de Protección de Datos GDPR y su uso en sitios web árabes
 Por Admin

Los nombres de tus clientes, direcciones de correo electrónico, números de teléfono, ubicaciones, información de tarjetas de crédito y otros datos que recopilas sobre tus clientes, a partir de ahora debes tener una justificación clara para recopilarlos, guardarlos y debes explicitar los procesos mediante los cuales tratas estos datos, con la aprobación de tu cliente y asegurándote de que sepa dónde, cómo y por qué recopilas estos datos, de lo contrario ¡tu negocio podría sufrir sanciones económicas considerables! Esto es lo que establece el Reglamento General de Protección de Datos, que fue promulgado por la Unión Europea para proteger los datos de sus ciudadanos. ¿Has oído hablar de este reglamento anteriormente?
¿Y te preguntas ahora por qué hablamos de esto en un artículo aquí?
¿Y cuál es su relación con tu negocio? Bien, responderemos estas preguntas sucesivamente en este artículo.
Contenido del artículo
Definición del Reglamento General de Protección de Datos GDPR El reglamento y los propietarios de sitios web árabes Los puntos más importantes del reglamento Cómo adaptar tu sitio web al reglamento Las extensiones GDPR más importantes Uso de la extensión (Cookie Notice & Compliance for GDPR/CCPA)
Definición del Reglamento General de Protección de Datos GDPR
La Unión Europea emitió una larga lista de leyes que alcanza 88 páginas, que fue presentada y discutida durante 2016-2018 hasta que se emitió en su forma final, siendo un conjunto de leyes que protege a los ciudadanos de la Unión Europea del uso indebido de sus datos personales. Los datos personales se refieren a información que de alguna manera podría llevar a la identificación de una persona específica, como nombre, datos bancarios, raza, género y muchos otros, siendo considerada información privada sobre la cual los ciudadanos tienen control total y derecho a no permitir su uso excepto dentro del alcance que acepten, por lo que se creó el Reglamento General de Protección de Datos. Dado que este es un derecho de tus clientes, incumplir estas leyes afectará directamente tu negocio, ya que las sanciones pueden llegar a pagar hasta el 4% de los ingresos anuales de la empresa y con esto podrías llegar a la quiebra. Esta no es la única sanción, por supuesto, y sea cual sea la sanción, no es algo que queramos para los propietarios de sitios web, y para ayudarte a evitar estas sanciones, escribimos este artículo.
El reglamento y los propietarios de sitios web árabes Quizás te preguntes, si protege a los ciudadanos de la Unión Europea, ¿debo como propietario de un sitio web árabe preocuparme por este reglamento y tomármelo en serio? ¿O es algo que no me concierne? Si tienes visitantes que son ciudadanos o residentes de la Unión Europea, o si aspiras a la escala mundial y has habilitado pagos a través de tu sitio web en euros o has proporcionado una versión de tu sitio web en uno de los idiomas europeos, e incluso si trabajas con una empresa en países de la Unión Europea utilizando servicios de procesamiento y análisis de datos, e incluso si esta empresa está fuera de la Unión Europea pero ha adaptado su sitio web al reglamento, entonces esto definitivamente te concierne y no debes descuidarlo, y debes hacer que tu sitio web sea compatible con el reglamento para evitar sanciones o multas indeseables.
Google Analytics, por ejemplo, cambió su política para cumplir con las reglas del reglamento, por lo que muchos sitios web que utilizan Google Analytics tendrán que cambiar sus políticas para poder beneficiarse completamente de los servicios. Los puntos más importantes del reglamento Debemos comenzar aclarando los puntos más importantes del reglamento que afectan directamente tu negocio y lo que esto implica para ti, siendo los siguientes: Consentimiento explícito: es un consentimiento establecido y confirmado sin lugar a dudas, que el propietario del sitio web obtiene claramente del propietario de los datos, que es el visitante del sitio web, a cambio de recopilar, guardar y usar los datos de formas específicas, escritas y documentadas.
El propietario de los datos tiene derecho a descargar todos sus datos o eliminarlos si desea suspender su suscripción en tu sitio web. El propietario de los datos o visitante tiene derecho a conocer cómo se protegen los datos, por ejemplo, puede conocer el método de cifrado de datos y verificar que estén protegidos correctamente. Consentimiento de los padres en caso de que estés tratando datos de menores de 16 años.
El propietario de los datos tiene derecho a ser notificado de cualquier incumplimiento de datos dentro de 72 horas, e informar a las autoridades correspondientes de este incumplimiento. Los datos no pueden ser utilizados para un propósito diferente al que fueron recopilados y deben eliminarse de forma segura cuando ya no sean necesarios. WordPress y sus sitios asociados como el blog de WordPress, el sitio de la comunidad de WordPress, la tienda de plantillas de WordPress y el sitio de comercio electrónico WooCommerce, son sitios que se vieron afectados por el Reglamento General de Protección de Datos a pesar de estar ubicados fuera de países de la Unión Europea. Por lo tanto, naturalmente, como propietario de un sitio web o incluso de un blog en WordPress, te verás afectado por el reglamento, y debes tomar medidas serias para adaptar tu sitio web o blog a las reglas del reglamento para evitar multas desafortunadas.
Cómo adaptar tu sitio web al reglamento Ahora las cosas están claras, y hemos tomado conciencia de la importancia del reglamento y cuánto afecta a nuestros sitios web construidos en WordPress y lo que implica incumplir sus reglas. ¿Entonces, cómo podemos adaptar nuestros sitios web al reglamento? Debido a que los sitios web y los datos que se recopilan y almacenan son diferentes, los métodos para adaptar un sitio web a las reglas de GDPR varían según la naturaleza del sitio web. Afortunadamente, WordPress versión 4.9.6 es compatible con las reglas de GDPR, por lo que deberás realizar los ajustes que requiera esta versión, y entre las mejoras que WordPress ha implementado en este aspecto están:
Casilla de consentimiento de comentarios: cuando se comenta en cualquier lugar de un sitio web de WordPress, la información del comentarista, como su nombre y dirección de correo electrónico, se guarda con el propietario del sitio web. Por lo tanto, WordPress agregó una opción para que los comentaristas permitan o no que el sitio web almacene esta información mediante una casilla de verificación obligatoria con cada comentario.
Plantillas de política de privacidad:
Son un conjunto de plantillas que incluyen las partes principales de la política de privacidad que cumple con las reglas del Reglamento General de Protección de Datos GDPR, y también puedes personalizarlas y agregar lo que consideres apropiado para las necesidades de tu sitio web en cumplimiento con GDPR. Características de gestión de datos: a través de ellas puedes dar a los usuarios control total sobre sus datos personales, permitiéndoles descargar y eliminar sus datos cuando lo deseen.
Que puedes encontrar a través de la pestaña (Herramientas) en tu panel de control principal, luego (Exportar/Borrar datos personales). Nuevas extensiones disponibles: WordPress agregó extensiones que ayudan a los propietarios de sitios web a adaptar sus sitios web a las reglas de GDPR basándose en las diferencias en los datos almacenados, lo que no es suficientemente cubierto por las actualizaciones de WordPress por sí solas.
Como dijimos, las actualizaciones automáticas de WordPress no son suficientes por sí solas para cumplir con GDPR y necesitamos extensiones que ayuden con este propósito. Hay muchas extensiones y podrías confundirte entre ellas, por lo que hablaremos aquí sobre las extensiones más importantes desde la perspectiva del escritor, lo que no significa necesariamente que sean las más importantes en todo el campo, y luego aprenderemos a instalar una de ellas. Las extensiones GDPR más importantes Al buscar extensiones usando el acrónimo GDPR, encontraremos estas extensiones en los primeros resultados, así que hablaremos de cada una, e instalaremos la extensión (Cookie Notice & Compliance for GDPR / CCPA).
Complianz – GDPR/CCPA Cookie Consent: esta extensión se encarga completamente de las cookies, permitiendo mostrar un aviso que da al usuario las opciones de aceptar o rechazar el uso de datos de cookies, además de opciones adicionales para consentimiento basado en clasificación. También puedes crear una política de cookies desde cero utilizando un asistente fácil con la ayuda de una firma de abogados especializada en tecnología de la información, y realiza escaneos periódicos de cookies. CookieYes | GDPR Cookie Consent & Compliance Notice (CCPA Ready): actualmente utilizada por más de un millón de usuarios, lo que ciertamente indica su eficiencia. Otorga a los usuarios control total sobre los datos de cookies, permitiendo opciones para aceptar o rechazar el uso de datos de cookies, y a través de ella puedes mostrar todas las cookies que utiliza tu sitio web de forma organizada y precisa. Puedes diseñar el aviso de cookies para que se adapte a tu sitio web en términos de fuente, colores, tamaño y más. Cookie Notice & Compliance for GDPR / CCPA: las instalaciones activas de esta extensión superan el millón, proporcionando un nuevo marco para obtener el consentimiento del usuario basado en las últimas actualizaciones de leyes de más de 100 países en todo el mundo, manteniéndote siempre seguro en cumplimiento normativo.
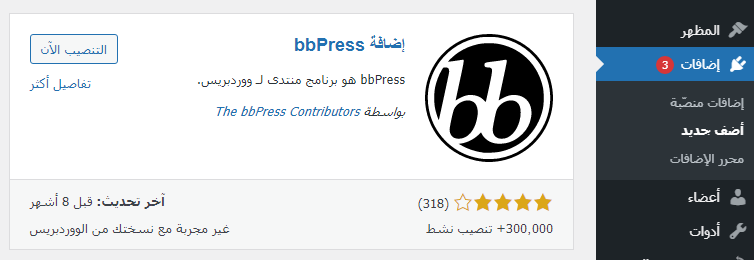
GDPR Cookie Compliance (CCPA ready): esta extensión comparte con las anteriores la capacidad de diseñar completamente personalizado según tu sitio web un aviso de cookies, añadiendo la capacidad de restablecer configuraciones y revocar consentimiento, y te da un enlace a tu página de política de privacidad para que el usuario pueda saber qué cookies se utilizan, además de la capacidad de hacerlo compatible con dispositivos móviles. Después de conocer las extensiones más importantes que ayudan a cumplir con las reglas de GDPR, expliquemos prácticamente cómo instalar una de estas extensiones. Como mencionamos antes, todas las extensiones comparten el papel fundamental que juegan en el cumplimiento de las leyes del reglamento, y queda a tu disposición instalar la que prefieras, e instalaremos la extensión (Cookie Notice & Compliance for GDPR/CCPA) debido a la facilidad de su configuración y su alto rating de parte de sus usuarios. Usando la extensión (Cookie Notice & Compliance for GDPR/CCPA) Primero nos dirigimos a tu panel de control, luego hacemos clic en (Extensiones), se abre la ventana de extensiones existentes y hacemos clic en (Añadir nueva) ubicada en la esquina superior derecha de la pantalla.
Naturalmente se abrirá una ventana con las extensiones más recientes y buscaremos la extensión requerida en el cuadro de búsqueda ubicado en la esquina superior izquierda de la pantalla, donde aparecerá rápidamente. Luego simplemente hacemos clic en (Instalar ahora) que aparece al lado de la extensión, esperamos un momento y se nos ofrece la opción de activar, así que hacemos clic en (Activar) que reemplazará la casilla de (Instalar ahora). Después de la activación, el sitio web nos llevará a la ventana de extensiones instaladas y la extensión estará entre ellas, lo que indica el éxito de los procesos de instalación y activación. Después de instalar la extensión, aparecerá en la barra lateral debajo de Configuración, y al hacer clic en ella ejecutará una prueba rápida de tu sitio web y el grado de cumplimiento con las reglas de GDPR y CCPA. En nuestro caso aquí, resultó que el cumplimiento de las reglas es incompleto, pero esto no nos impide configurar la extensión para nuestro sitio web. Puedes omitirlo seleccionando (skip for now) y registrarse cuando quieras, e incluso es posible que no veas este problema en absoluto, que es lo que esperamos para ti.
Al desplazarse hacia abajo en la pantalla encontraremos la configuración de la extensión en la que trabajaremos. Comenzamos encontrando el cuadro de mensaje (message), que es el mensaje que aparecerá a los visitantes de tu sitio web dentro del aviso de cookies, informándoles que utilizas datos de cookies. Puedes redactar el mensaje como desees. Se recomienda que el mensaje sea directo, claro y sin ambigüedad, informando al visitante sobre la necesidad de usar los datos y pidiéndole permiso para usarlos. Le sigue (Button text), que es el cuadro que aparecerá al visitante dentro del aviso de cookies y da su consentimiento para usar sus datos al hacer clic en él, haciendo que el aviso desaparezca. Llegamos a una sección importante, que es la opción de política de privacidad (privacy policy), que es un botón que también aparece dentro del aviso de cookies para los visitantes y los lleva a tu página de política de privacidad cuando se hace clic en él, para que estén más informados sobre tu política y tus usos de datos de cookies, además de incluir temas sobre las reglas del Reglamento General de Protección de Datos y otras políticas de protección.
Y su configuración aparece cuando se activa marcando la casilla de verificación paralela, siendo los siguientes: 1- La oración o palabra que deseas poner encima del botón, siendo lo más apropiado que sea expresiva de lo que contiene la página, siendo generalmente Política de Privacidad (Privacy Policy) y por supuesto puedes cambiarlo si hay otra expresión que cumpla el propósito, nosotros lo dejaremos como está. 2- Aquí seleccionas a qué página deseas enviar al visitante cuando haga clic en el botón de (Política de Privacidad) preparado hace poco, ya sea enviarlo a una página específica en tu sitio web o a un enlace personalizado para este propósito que no existe en la página. 3- Esta opción depende de tu selección anterior, si elegiste enlace de página específica (Page Link), te permite especificar a qué página de tu sitio web deseas dirigir al visitante. Si has diseñado una página para mostrar tu política de privacidad en tu sitio web, especifícala, y también puedes elegir sincronizar las políticas de privacidad de la página con la página de política de privacidad de WordPress.
Si eliges (Custom Link), aparecerá un cuadro para que escribas el enlace en él y lo guardes. 4- La opción (_self) permite abrir la página de política de privacidad en la misma pestaña actual al hacer clic en el botón de política de privacidad, mientras que (_Blank) permite abrir la página en una pestaña nueva. 5- Finalmente, puedes elegir cómo mostrar el aviso, ya sea como un mensaje que aparece en algún lugar de la página de tu sitio web, o como un banner que aparece en la parte inferior o superior de la página.
Después de completar la configuración de la política de privacidad, pasaremos a la opción de dar al visitante el derecho a rechazar el uso de sus datos por ti. Puedes escribir lo que exprese el rechazo como desees después de activarlo marcando la casilla de verificación correspondiente. Se recomienda activarlo para dar al visitante mayor confianza y libertad en su elección. La extensión permite al usuario revocar su consentimiento incluso después de hacer clic en el botón de consentimiento, y para que esta función funcione, se requiere que actives la opción anterior (Refuse consent). Puedes escribir el texto del mensaje a mostrar al visitante de manera que le informes sobre la disponibilidad de esta opción, luego elige la palabra que aparecerá encima del botón de revocación de consentimiento, y luego elige cómo mostrar el botón de revocación de consentimiento, ya sea dentro del aviso o manualmente usando el código de acceso [cookies_revoke]. Se prefiere mostrarlo automáticamente dentro del banner. A continuación está la sección de scripts, que consiste en frases de código agrupadas que funcionan como una unidad que puede actuar como un vínculo entre tu sitio web y otros sitios, como Google Analytics, donde obtienes las frases de código de Google y las colocas en (head) o (body), permitiendo que Google acceda a los datos almacenados contigo y los analice y luego los muestre, siendo estas configuraciones avanzadas para programadores.
A continuación viene la opción de recargar la página (reloading) después de que el visitante apruebe el uso de sus datos, y su elección depende de la naturaleza o el diseño de tu sitio web. Luego vienen las opciones para obtener la aprobación del visitante, que son métodos indirectos que no se recomiendan seguir porque no son directos y pueden ocurrir sin la intención o conocimiento del visitante. Estas opciones son: obtener la aprobación al desplazarse (on scroll) después de un número determinado de píxeles que el visitante ha desplazado, u obtener la aprobación cuando el visitante hace clic en cualquier lugar de la página (on click). La validez de la aprobación (accepted expiry) se refiere al período durante el cual se almacenan los datos de los visitantes que aprobaron el uso de sus datos, con un período que va desde una hora hasta infinito. Por otro lado, la validez del rechazo (rejected expiry) se refiere al período de tiempo durante el cual se almacenan los datos del visitante que no aprobó el uso de sus datos. También puedes elegir dónde aparece el texto del complemento, ya sea en el encabezado (header) o en el pie de página (footer). También puedes desactivar el funcionamiento del complemento, lo que resultará en la eliminación de todos los datos almacenados en caso de desactivación (Deactivation). Al final de la configuración, llegamos a una sección especial para diseñar la apariencia de la notificación, donde puedes especificar su ubicación en la página, ya sea en la parte inferior (bottom) o en la parte superior (top). Luego eliges cómo mostrar la notificación con animación, ya sea con un efecto de deslizamiento (slide), desvanecimiento (fade) o sin ninguna animación.
Entonces puedes elegir la apariencia del botón, que puede ser oscura, clara o sin apariencia. Para permitir una mayor personalización de tu notificación, puedes aplicar un estilo único a través de una clase CSS. Luego eliges el color del texto del mensaje de notificación, después el color de la barra de notificación, y estableces el grado de opacidad de la barra, de modo que cuanto menor sea la opacidad, más transparente será y más visible será lo que hay detrás. Después de completar el ajuste de la configuración y verificar su corrección, guardas los cambios que realizaste. Verás el siguiente mensaje después de hacer clic en guardar, en la parte superior de la pantalla.
Conclusión
Aquí hemos completado nuestra discusión sobre el Reglamento General de Protección de Datos, su impacto en los usuarios de WordPress y la importancia de cumplir con sus reglas. Luego realizamos un recorrido por los complementos más importantes que ayudan significativamente a cumplir con las normas generales de protección de datos de los usuarios, y compartimos con ustedes cómo instalar uno de los complementos más importantes que ofrece este servicio. Como mencionamos anteriormente, el cumplimiento completo de las normas generales de protección de datos puede ser algo complejo y puede requerirte que contrates a un abogado y recibas consultoría legal seria, aplicándolas gradualmente. Sin embargo, la instalación de estos complementos puede ayudarte bastante en ese proceso. Por lo tanto, esperamos que este artículo te haya sido útil y entretenido.
DROPIDEA
Esperamos que este artículo te haya aportado valor real. En DROPIDEA, siempre nos esforzamos por ofrecer contenido de alta calidad que te ayude a crecer y evolucionar en el espacio digital. Síguenos para más artículos y guías útiles.
Admin
DROPIDEA
Últimos artículos
Peak XV eleva el límite de sus inversiones semilla a 5 millones de dólares
Esperada cena entre el CEO de Anthropic y Donald Trump en medio de desacuerdos sobre la seguridad de la inteligencia artificial
Google prueba las compras directas de Flipkart a través de Gemini en la India
Crusoe cancela un acuerdo de 1.250 millones de dólares para turbinas de centros de datos